🚨 Votre site web utilise PHP ? Une vérification s’impose auprès de votre prestataire.
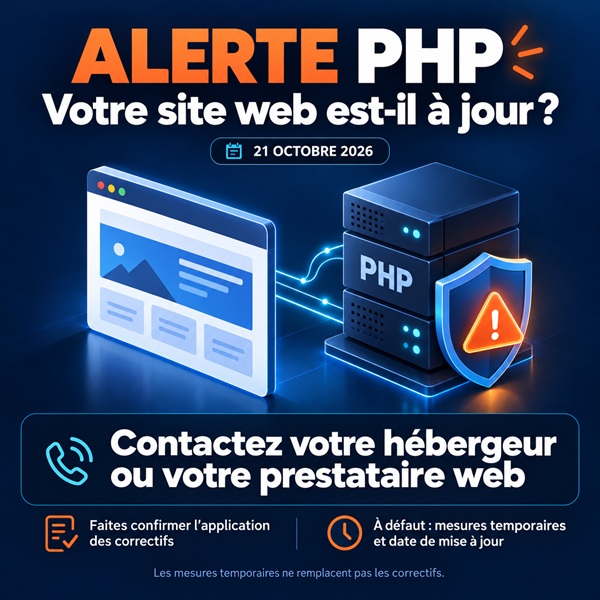
Hier, le 21 octobre, l’équipe PHP a publié les détails et les correctifs de deux failles critiques pouvant permettre à un attaquant d’exécuter du code à distance, sans authentification.
Dirigeants, responsables de sites et commerçants en ligne : contactez dès aujourd’hui votre hébergeur ou votre prestataire web pour obtenir une confirmation claire :
✅ Votre site est-il concerné ?
✅ Les correctifs PHP ont-ils été appliqués et sont-ils effectivement actifs sur votre hébergement ?
✅ Si la mise à jour est encore en attente, quelles mesures temporaires de configuration ont été mises en place, et à quelle date le correctif sera-t-il déployé ?
⚠️ Ces mesures temporaires réduisent certains risques, mais ne garantissent pas une protection complète. Elles ne remplacent pas la mise à jour corrective.
Un site qui fonctionne normalement peut malgré tout rester vulnérable. Demandez une confirmation écrite pour chacun de vos sites.
👉 Transmettez cette alerte à la personne qui gère votre présence web.
Source : avis officiel PHP du 21 octobre 2026